


금융보안원까지 뚫렸다! 이번 주 잇따른 개인정보 유출 사고 총정리
자난 주는 하루가 멀다 하고 개인정보 유출 소식이 들려왔습니다.
금융기관, 대학, 공공기관, 부동산 플랫폼까지...
업종을 가리지 않고 줄줄이 뚫렸는데요.
더 놀라운 건 금융권 보안을 책임지는 금융보안원까지 해킹을 당했다는 사실입니다.
게다가 내가 직접 가입하지 않은 외주업체를 통해 내 정보가 새어 나가는 일까지 벌어지고 있습니다.
이번 주에 어떤 일들이 있었는지 하나씩 정리해 보겠습니다.
금융권 보안 관제탑, 금융보안원 해킹
11월 9일, 금융보안원의 정보보호 상시평가 사이트가 해킹을 당했습니다.
금융회사들이 보안 평가 자료를 제출하는 곳입니다.
해커는 권한 승인 시스템의 취약점을 이용해 금융감독원 권한의 허위 ID를 만들어 접속했다고 합니다.
수백 개의 IP를 바꿔 가며 접근해서 비정상 접근이라는 걸 눈치채기 어렵게 만들었다고...
무작위 공격이 아니라 금융보안원을 노린 표적 공격일 가능성도 거론되고 있습니다.
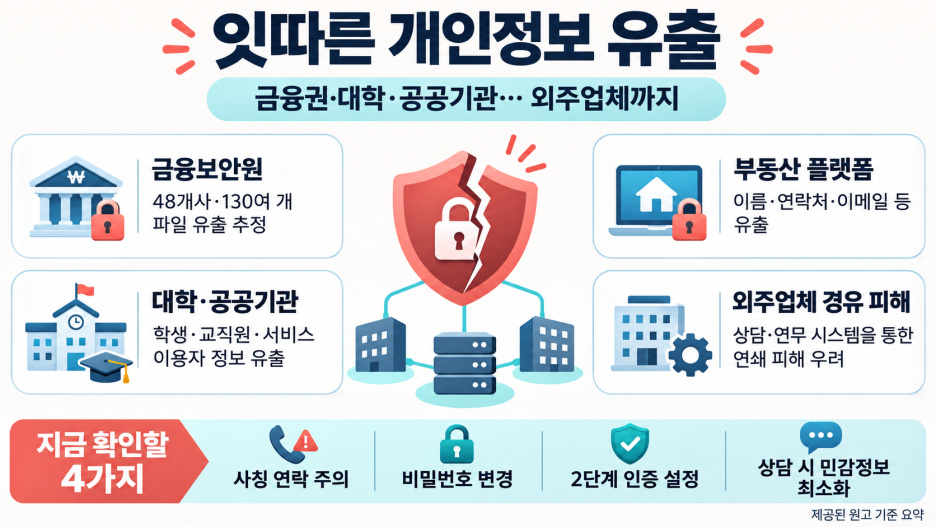
현재까지 48개사 130여 개 파일이 유출된 것으로 추정됩니다.
행정서식 약 200건, 이름·생년월일 등 개인정보 300여 건, 마스킹된 이용자 정보 350여 건이 포함됐다고 합니다.
다행히 주민등록번호나 고객 신용정보 같은 민감정보는 없었다고 하네요.
금융보안원은 경찰에 IP 추적 수사를 의뢰했습니다.
대학가도 비상! 같은 시각에 뚫린 두 대학
대학에서도 사고가 잇따랐습니다.
- 인제대학교 : 수업용 서버가 공격을 받아 학생·교직원의 이름, 학번·사번, 이메일, 휴대전화 번호 등 2만 4,011건이 유출됐습니다. 교육부 통보로 뒤늦게 알게 됐다고 합니다.
- 강원대·대구한의대 : 두 대학의 연구행정시스템이 11월 14일 오전 6시 22분, 분 단위까지 똑같은 시각에 침해를 당했습니다. 대구한의대는 1,281건이 유출됐고요.
대구한의대는 시스템 제조사인 웹케시의 통보로 사고를 알았다고 합니다.
인천대도 웹케시 유지보수 서버에서 해킹 의심 정황이 있다며 시스템 접속을 막았는데요.
아직 공급업체 서버가 장악됐다고 단정할 수는 없지만, 공통 공급업체를 통한 연쇄 피해 가능성에 이목이 쏠리고 있습니다.
공공기관과 부동산 플랫폼까지
- 한국조폐공사 : 모바일 지역사랑상품권 '착(chak)' 이용자 약 3,000명의 정보가 비인가 접근으로 유출됐습니다.
- 중소기업중앙회 노란우산 : 가입자 이름과 주민등록번호 앞 7자리 등이 유출됐다고 공지했습니다. 다만 전체 가입자(약 192만 명)의 정보가 유출된 것은 아니라고 합니다.
- 피터팬의 좋은방 구하기 : 11월 11일 새벽 2시경 이름, 휴대전화 번호, 이메일, 회원 아이디와 일부 구매내역이 빠져나갔습니다. 회사가 알아차리기까지 약 40시간이나 걸렸다고 하네요. 같은 운영사의 '아파트너'에서도 약 3주 전에 유출 사고가 있었습니다.
진짜 무서운 건 '외주업체'를 통한 연쇄 피해
이번 주 사고 중 가장 눈여겨봐야 할 부분은 바로 공급망(외주) 경유 피해입니다.
- 상담 외주기업 메타엠 → 코인원
가상자산 거래소 코인원은 고객 상담을 맡긴 메타엠의 서버가 11월 12일 새벽에 해킹을 당했다고 밝혔습니다.
문제는 유출 항목인데요.
고객이 상담하면서 직접 남긴 주민등록번호, 계좌번호, 비밀번호, 자택주소, 지갑주소까지 포함됐습니다.
상담원에게 본인 확인용으로 무심코 알려준 정보가 그대로 털린 셈이죠. ㅠㅠ
다행히 코인원의 거래·지갑 시스템은 분리돼 있고, OTP 인증이 있어 비밀번호만으로는 출금이 어렵다고 합니다.
- 업무용 소프트웨어 업체 → 이용 기관
ERP 업체 더존비즈온 해킹의 여파로 광주연구원, 광주여성가족재단 등이 유출 가능성을 통보받았습니다.
심지어 서비스 이용을 이미 끝낸 기업의 데이터가 백업 서버에 남아 있다가 피해 범위에 들어간 사례도 있었습니다.
기업용 협업 서비스 카카오워크도 외부 공격으로 일부 이용자 정보가 유출됐습니다.
내가 가입한 회사는 보안을 잘했어도,
그 회사가 일을 맡긴 업체가 뚫리면 소용이 없다는 이야기입니다.
지금 우리가 할 수 있는 일
그럼 우리는 어떻게 대비해야 할까요?
1. 사칭 연락 경계 : 유출된 정보는 보이스피싱·스미싱의 재료가 됩니다. 기관이나 거래소를 사칭해 링크 클릭, 인증번호, 송금을 요구하면 일단 의심하세요.
2. 비밀번호 변경 : 유출 공지를 받은 사이트는 물론, 같은 비밀번호를 쓰는 다른 사이트도 함께 바꿔 주세요.
3. 2단계 인증(OTP) 켜기 : 비밀번호가 털려도 계정 탈취를 막아 주는 가장 확실한 방법입니다.
4. 상담 시 민감정보 최소화 : 채팅 상담에 주민등록번호나 비밀번호를 그대로 적는 습관은 이번 기회에 버리는 것이 좋겠습니다.
5. 유출 조회·피해 구제 : 기업들이 제공하는 유출 조회 페이지를 확인하고, 피해가 생기면 손해배상 청구나 개인정보 분쟁조정을 신청할 수 있습니다.
## 마무리하며...
지난 10월 한 달에만 25곳에서 약 534만 건의 개인정보가 유출됐다고 하는데,
11월 들어서도 그 기세가 꺾이지 않고 있습니다.
이번 사고들은 '우리 회사만 잘 지키면 된다'는 시대가 끝났다는 걸 보여주는 것 같습니다.
기업과 기관은 위탁업체·공급업체까지 보안 관리 범위를 넓혀야 하고,
우리 개인도 "내 정보는 이미 어딘가에 나가 있다"는 마음가짐으로 대비해야 할 듯합니다.
여러분도 오늘 비밀번호 한 번 바꿔 보시는 건 어떨까요?
#개인정보유출 #해킹 #금융보안원 #금융보안원해킹 #코인원 #메타엠 #피터팬좋은방구하기 #인제대 #강원대 #대구한의대 #한국조폐공사 #노란우산 #더존비즈온 #공급망보안 #보이스피싱 #스미싱 #정보보안
'시사 & 사회' 카테고리의 다른 글
| 젠슨 황, 불륜 인정과 中 스파이 의혹… 엔비디아에 무슨 일이? (0) | 2026.11.13 |
|---|---|
| 수능 AI 스마트안경 부정행위 막는다! 전국 1,312개 시험장에 전담 요원 배치 (0) | 2026.11.12 |
| 거부하고, 거부하고, 또 거부하겠다" – 선거도 치르기 전에 민의를 걷어차는 트럼프 (0) | 2026.10.27 |
| 프랑스가 불타고 있다? 고등학생 시위가 전국 폭동으로 번진 이유 (0) | 2026.10.24 |
| 쿠팡페이 선불충전금 3분기 연속 증가! '탈팡'했던 고객들, 결국 돌아왔을까? (0) | 2026.10.20 |